Einen Zugangstoken erhalten
Holen Sie sich den Bearer Token
Um die geschützten Webdienste in Swagger auszuprobieren, braucht die Swagger-Oberfläche den Session Bearer Token in ihrer oberen Leiste. Wenn Sie im selben Browser im Portal angemeldet sind, trägt sie den Token selbst ein (mehr). Andernfalls geben Sie ihn einmal ein; Sie können ihn aus den DevTools des Browsers kopieren.
Dieses Token gehört zu Ihrer Browser-Sitzung und eignet sich nur zum Ausprobieren der API. Für Integrationen holen Sie sich ein Access Token über den Client Credentials-Flow.
Öffnen Sie die DevTools Ihres Browsers.
Navigieren Sie zunächst zu dem Portal und dem Mandanten, in dem Sie die API verwenden möchten.
Z.B. Tenant optiq auf dem testportal.
Dort navigieren Sie zu einer Ansicht, in der eine Aktualisierungsschaltfläche verfügbar ist - im Grunde bietet jede Ansicht ein Aktualisierungssymbol in ihren Tabellenlisten:
- Arbeitsmappen
- Teams
- Inspektionen
Nun drücken Sie die Taste F12 in Ihrem Browser; die DevTools sollten sich nun in einem neuen Fenster öffnen.
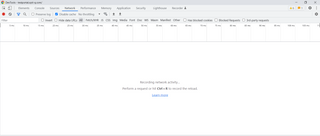
Navigieren Sie zur Registerkarte Netzwerk
Suchen Sie in der DevTools-Ansicht die Registerkarte Netzwerk und öffnen Sie sie.
Wenn Sie Einträge in dieser Liste finden, können Sie diese mit dem Stop-Symbol oben links löschen. (Chrome)
Aktualisieren Sie die Portalansicht
Jetzt navigieren Sie zurück zum Portalbrowser und klicken auf das Aktualisierungssymbol in Ihrer aktuellen Ansicht.
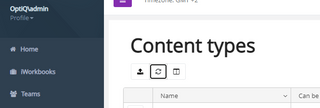
Dadurch wird eine Netzwerkaktivität in Ihrem DevTools-Fenster angezeigt, zu der Sie nun zurücknavigieren.

Kopieren Sie den Bearer Token
In den DevTools klicken Sie nun auf den Eintrag in der Liste. Es sind mehrere Registerkarten sichtbar - Sie müssen sich auf der Registerkarte Headers befinden.
Scrollen Sie ein wenig nach unten, bis Sie den Eintrag für Authorization: finden.
Sie wählen nun den gesamten Eintrag aus, beginnend mit Bearer bis zum Ende der langen Zeilen von Zeichenfolgen.
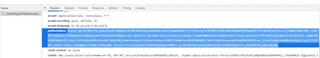
z.B.. Bearer GgTJCFU0tTS5y-gw6oFR1qdLzOKNd8zyxPINbiNG8iOmfphyk8H45KLwu0iZVapmndbUNcFj_H- Px9zy4pTyfXFPMVTyYPNvvhhKfkKMVWHBfP8Xqx0AY3z4fudK3NJdottSycsFCfSNmCVYwOHL8dK_z3KdcBfhstNyDbqfj79dkmPmaGEG2ANOmwJqymFtF8BO7keKSA39Q8hw- fmJ-tWDnCdTI_oQFvR8PcuHJprSIopSAjutLoBAy9g-L5n6mHPNNWt4xnVPspd00VTyRUIX_A6axEzqwYS1g37z79PJPVHTojcNCNmJ57oTGTiB6i03S- jqDNG79M6fhREhXWicXCZr2qeiFjv1TaE8Bq7DNYx5DasdhFCWimCV8QZSxWnfnvn6op12713o9uHrh2xkgssfH0FifJaMmA5ner0PdP3qbMQVD_7WvOFfEWHJAhswvdamt0lkW9N8GSRDYOLewL_AVsKnfyOWkyhnXWXkoSx0SbnjITypZCJZSSYKOC_A23bJi- V6Jxc_CbmG0m9to7Ilbb8_UnB9uuRWC-7Yyy1z1LfoLYJlyQc9B65Slk4fReXgHADQEufN8HrJ-pex9btAh2O3StgeYqoU4OzHopZDrJcUXSbFPop6c7Fv_DksDPRcVFm_QbnrwWudDg
Wählen Sie jedoch nichts aus, was über den Bearer Code hinausgeht, wie z.B. 'cache-control:', da dies den Bearer Code ungültig machen würde.
Geben Sie den Bearer-Code in Swagger ein
Mit diesem kopierten Code können Sie nun zur Swagger-Registerkarte in Ihrem Browser zurückkehren, ihn in das Feld in der oberen Leiste rechts neben der Dokument-URL einfügen (Platzhaltertext Bearer <access token>) und auf Explore klicken oder Enter drücken. Ab dann sendet jede Aktion, die Sie ausführen, den Token mit. Mehr zum Authentifizieren in Swagger